В пошуках кращої роботи?
Створи резюме на ithub.ua за 5 хвилин та збільши свій шанс на успіх
Вебинар

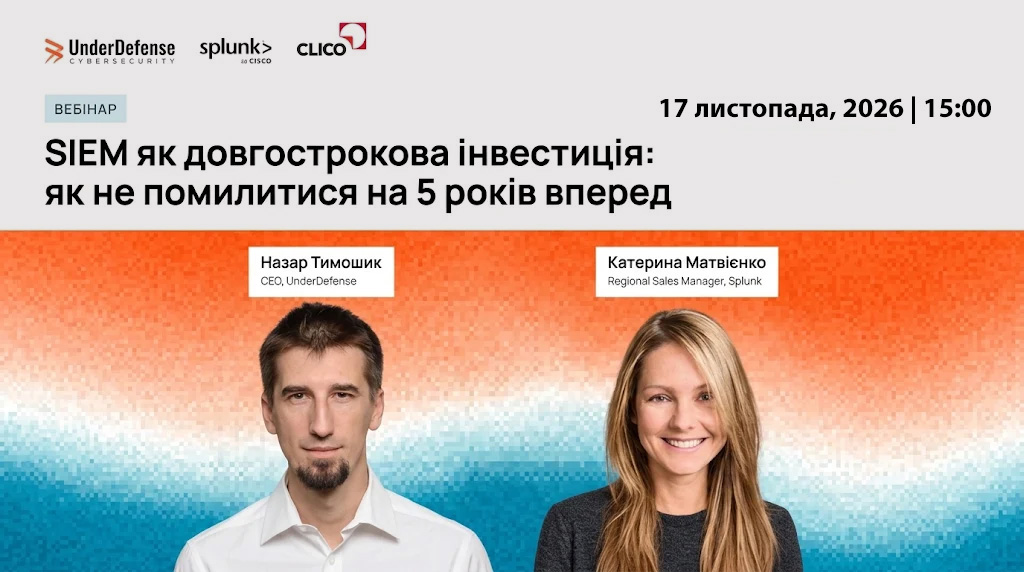
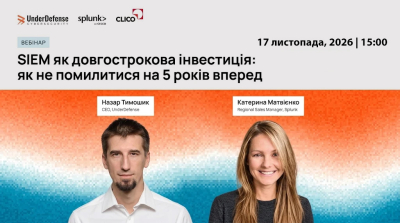
SIEM як довгострокова інвестиція: як не помилитися на 5 років вперед

17.11.2026 15:00 Online Бесплатно
  • Cyber Security

Атакувальники тижнями й місяцями залишаються непоміченими, і саме цей проміжок показує, чи працює SIEM. Ми розберемо на анонімізованих українських інцидентах, де з'являються перші сигнали, які джерела логів мають бути підключені з першого дня і чому периметр, якого SIEM не бачить, найчастіше стає точкою входу.
Частина розмови буде присвячена фінансовим та архітектурним рішенням. Ми обговоримо, які строки зберігання даних потрібні для розслідування, як ліцензійна модель впливає на повну вартість і чому через неї компанії вимикають джерела. Окремо поговоримо про те, хто стежить за системою вночі, і про вибір між on-prem, хмарою та гібридом.

Про що поговоримо:

  • Хронологія сучасної атаки: скільки часу минає від проникнення хакера в периметр до першої реакції системи та команди.
  • Периметр, якого SIEM не бачить: VPN, edge-пристрої, хмара, підрядники, Active Directory як обов’язкові джерела з першого дня.
  • Строки зберігання даних для ефективного розслідування: скільки історії логів потрібно для розслідування і як розпланувати сховище на 5 років.
  • Обмеження ліцензій та TCO: порівняння моделей EPS, GB/день та обсягу навантаження: як уникнути вимушеного відключення джерел і правильно розрахувати TCO.
  • Побудова SOC для цілодобового моніторингу і швидкої реакції: що обрати для цілодобового моніторингу: власну команду 24/7, гібрид із зовнішнім SOC чи агентний AI SOC поверх наявного SIEM.
  • On-prem, хмара чи гібрид в українських умовах: блекаути, вимоги регуляторів, відмовостійкість.

Спікери:

  • Назар Тимошик - CEO UnderDefense;
  • Катерина Матвієнко - Regional Sales Manager at Splunk (by Clico).

Читайте нас в Telegram, чтобы не пропустить свежие события.

Оставить комментарий

Комментарии к отзыву

На данный момент нет комментариев. Будьте первым, кто оставит здесь свой комментарий.